En stage
Élève ingénieur · EFREI · Promotion 2026

Marouane
Sassi

Cybersécurité, DevSecOps et sécurité offensive

marouane@kali ~ $
cat profile.txt
DevSecOps · Capgemini
HTB Pro Hacker · Root-Me 2500+
Red Team / Blue Team / GRC

En stage DevSecOps chez Capgemini. La sécurité cloud au quotidien, le pentest sur mon temps libre, et un faible pour la gouvernance.

CapgeminiStage DevSecOps · 6 mois
VINCIStage cybersécurité · 5 mois
Pro HackerHack The Box
2500+ ptsRoot-Me
ISO 27001Audit & SMSI
00 / À propos

En quelques mots

Actuellement Stage DevSecOps · Capgemini
Formation EFREI Paris-Panthéon-Assas
Niveau M2, diplôme d'ingénieur 2026
Localisation Île-de-France
Hack The Box Pro Hacker ↗
Root-Me 2500+ pts ↗
Français · Natif Anglais · C1 (TOEIC 885) Arabe · C2 Espagnol · B1
« Pour bien protéger un système, il faut d'abord comprendre comment on pourrait le casser. »

Je suis en dernière année d'école d'ingénieur à l'EFREI et je fais mon stage de fin d'études chez Capgemini, dans l'équipe Cloud Infrastructure Services. Au quotidien, je m'occupe d'un cluster Kubernetes, je sécurise des environnements Azure en suivant le Secure Score, et j'ajoute de la sécurité dans les pipelines CI/CD, notamment sur la gestion des secrets.

C'est la curiosité pour la façon dont pensent les attaquants qui m'a amené à Hack The Box, où j'ai atteint le rang Pro Hacker, puis à Root-Me. Mon stage chez VINCI m'a ensuite montré l'autre côté : gérer les vulnérabilités d'un vrai parc avec Rapid7 InsightVM et renforcer un Active Directory en production. En parallèle, j'administre mon propre serveur exposé sur Internet, que j'ai fini par auditer selon ISO 27001.

Ce qui me plaît dans ce métier, c'est de ne pas rester enfermé dans la technique. Trouver une faille, la corriger, faire en sorte qu'elle ne revienne pas, puis l'expliquer simplement à quelqu'un qui doit prendre une décision. J'aimerais continuer dans cette voie après mon diplôme, idéalement sur des sujets cloud et dans un contexte international.

01
Cloud & DevSecOps

Kubernetes, Microsoft Azure, Secure Score, sécurité des chaînes CI/CD, gestion des secrets, automatisation.

02
Sécurité offensive

Tests d'intrusion web et système, attaques Active Directory, escalade de privilèges, rédaction de rapports.

03
Défense & GRC

SIEM, gestion des vulnérabilités, durcissement, ISO 27001, analyse de risques, recommandations ANSSI.

01 / Expérience

Parcours professionnel

2026 – 2027
6 mois · en cours
Stage de fin d'études · Cybersécurité DevSecOps
CAPGEMINI · Cloud Infrastructure Services · Puteaux
  • Administration et exploitation d'un cluster Kubernetes
  • Gestion et sécurisation d'environnements Microsoft Azure
  • Suivi du Microsoft Secure Score et amélioration de la posture de sécurité cloud
  • Intégration de la sécurité dans les chaînes CI/CD et gestion des secrets des projets
  • Automatisation des déploiements et des processus d'exploitation
  • Support technique auprès des équipes projets, suivi et optimisation des coûts cloud
Kubernetes Microsoft Azure Secure Score CI/CD Gestion des secrets FinOps
2024 – 2025
5 mois
Stage ingénieur Cybersécurité
VINCI · Rueil-Malmaison
  • Analyse et exploitation de vulnérabilités en environnement réel avec Rapid7 InsightVM
  • Réduction de la surface d'attaque des systèmes
  • Contribution à la sécurisation d'Active Directory et identification de failles potentielles
  • Automatisation de tâches de sécurité (PowerShell, Bash) et rédaction de documentation technique
Rapid7 InsightVM Active Directory PowerShell Bash
2022
1 mois
Stage Assistant commercial
AURAJOB · Nanterre
Qualification des demandes, veille commerciale, suivi des contacts clients, reporting.
02 / Projets

Réalisations

01
SASSISERV01, mon home lab
Mon infrastructure personnelle, que je conçois et administre seul : Hyper-V, OPNsense, VLANs segmentés, SIEM Wazuh, FreeIPA, CrowdSec, géoblocage GeoIP2, WireGuard et CI/CD Gitea avec déploiement par webhook signé. Elle héberge ce portfolio.
Linux · SIEM · Hardening · CI/CD
02
Audit ISO 27001 : de l'audit au SMSI
Audit interne complet de mon homelab, puis SMSI documenté : registre des risques, déclaration d'applicabilité (93 mesures Annexe A), remédiations prouvées. Maturité 66 % → 78 %, une non-conformité majeure levée.
Lire la synthèse ↗ ISO 27001 · SoA · Risk Management
03
ChatSec, messagerie chiffrée
Messagerie chiffrée de bout en bout fondée sur le protocole MLS, avec chiffrement post-quantique, authentification par passkeys et exposition restreinte par géolocalisation. Conçue, développée et hébergée sur mon serveur.
MLS · Post-quantique · WebAuthn
04
Audit Active Directory selon l'ANSSI
Audit de sécurité AD outillé par des scripts PowerShell. Identification de mauvaises configurations exploitables et recommandations alignées sur le guide de l'ANSSI.
Active Directory · PowerShell
05
SECUCLOUD, cloud sécurisé
Architecture Kubernetes avec analyse des surfaces d'attaque et identification de vulnérabilités dans un environnement cloud. Simulation d'attaques internes.
Kubernetes · Cloud Security
06
CLOUDYF, infrastructure ESXi
Déploiement d'une infrastructure virtualisée avec tests de sécurité, analyse des points d'exposition et simulation d'attaques internes.
VMware ESXi · Virtualisation

Schéma de l'architecture du lab (anonymisé)
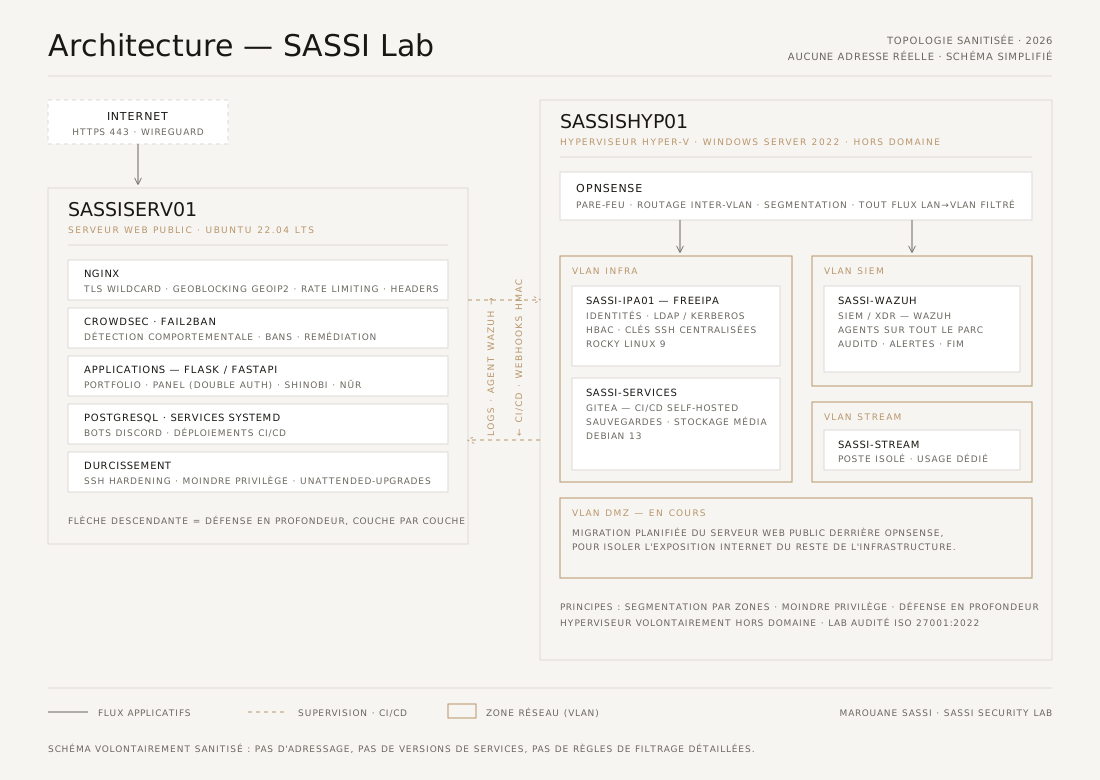
Schéma d'architecture du homelab SASSI Lab : segmentation VLAN, OPNsense, Wazuh, FreeIPA
03 / Writeups

Machines & Challenges

Hack The Box
Hard · Windows
DarkZero
Active DirectoryMSSQLKerberosUnconstrained DelegationDCSyncPass-the-Hash
Hack The Box
Insane · Windows
Eloquia
OAuthCSRFDjangoRace ConditionWebPrivilege Escalation
Hack The Box
Hard · Windows
Fries
Active DirectoryWindowsPrivilege Escalation
Hack The Box
Hard · Windows
Garfield
Active DirectoryRODCGolden TicketRBCDBloodHoundKerberos
Hack The Box
Insane · Windows
Hercules
Active DirectoryLDAP InjectionShadow CredentialsADCSDCOMDCSync
Hack The Box
Medium · Linux
Interpreter
Mirth ConnectPostgreSQLHash CrackingPivotingLinux
Hack The Box
Hard · Windows
Nanocorp
NTLMZIPWindowsPrivilege EscalationFile Extraction
Hack The Box
Hard · Windows
Pirate
Active DirectorygMSANTLM RelayConstrained DelegationSPN JackingLigolo-ng
Hack The Box
Medium · Linux
Pterodactyl
CVE-2025-49132WebLinuxPrivilege EscalationGroup Permissions
Hack The Box
Easy · Linux
Silentium
FlowiseToken LeakRCESymlinkLinuxPrivilege Escalation
04 / CV

Formation & Compétences

EFREI Paris-Panthéon-Assas
Diplôme d'ingénieur · Cybersécurité infrastructures & logiciels
2021 – 2026 · Villejuif
Semestre international à Taltech, Tallinn (Estonie) · 5 mois
Computer Network Security, Cyber Incident Handling, Cryptography

Séjour linguistique avec Education First à New York · 5 semaines

Semestre international à Staffordshire University (Royaume-Uni) · 4 mois
Cryptographie, Projet de sécurisation web
Lycée Paul Doumer
Baccalauréat général
2021 · Le Perreux-sur-Marne
Spécialités : Mathématiques, Physique-Chimie, Mathématiques expertes
Cloud & DevSecOps
Microsoft Azure
Microsoft Secure Score
Kubernetes · Docker
CI/CD · Azure DevOps · Gitea
Gestion des secrets
Automatisation des déploiements
Suivi des coûts cloud (FinOps)
Sécurité offensive
Tests d'intrusion web · OWASP Top 10
Tests d'intrusion système
Attaques Active Directory
Escalade de privilèges · post-exploitation
Burp Suite · Nmap · Metasploit
BloodHound · Impacket · Mimikatz
Kali Linux
Défense & monitoring
SIEM Wazuh
Gestion des vulnérabilités · InsightVM
Analyse de logs · gestion d'incidents
Durcissement Active Directory & Linux
CrowdSec · fail2ban
OPNsense · UFW · iptables
Wireshark · tcpdump
Gouvernance & conformité
ISO 27001 (audit, SoA, SMSI)
Analyse de risques
Recommandations ANSSI pour AD
PSSI · PCA · SDLC
RGPD (notions)
Gestion des accès · IAM
Rapports & documentation
Infrastructure & dev
Linux (Debian, Ubuntu, Kali)
Windows Server · AD
Hyper-V · VMware ESXi
Nginx · Flask · FastAPI
PostgreSQL
Python · Bash · PowerShell
JavaScript · HTML · CSS

Documents & certifications

Zone sécurisée · Challenge
110 attacks detected in the last 30 days · 15417 IPs currently banned · live CrowdSec data
Tu penses pouvoir
entrer ?

La section login est intentionnellement exposée. Rate limiting, détection SQLi/XSS, HMAC côté serveur, pas d'énumération. Si tu trouves une faille, j'attends ton rapport avec la méthode utilisée. Périmètre autorisé : ce seul formulaire, en manuel ; le reste du serveur est hors jeu (règles).

Accéder au login ↗